
Geiger inventarisiert KI-Agenten und ihre Zugriffsrechte
24. September 2026
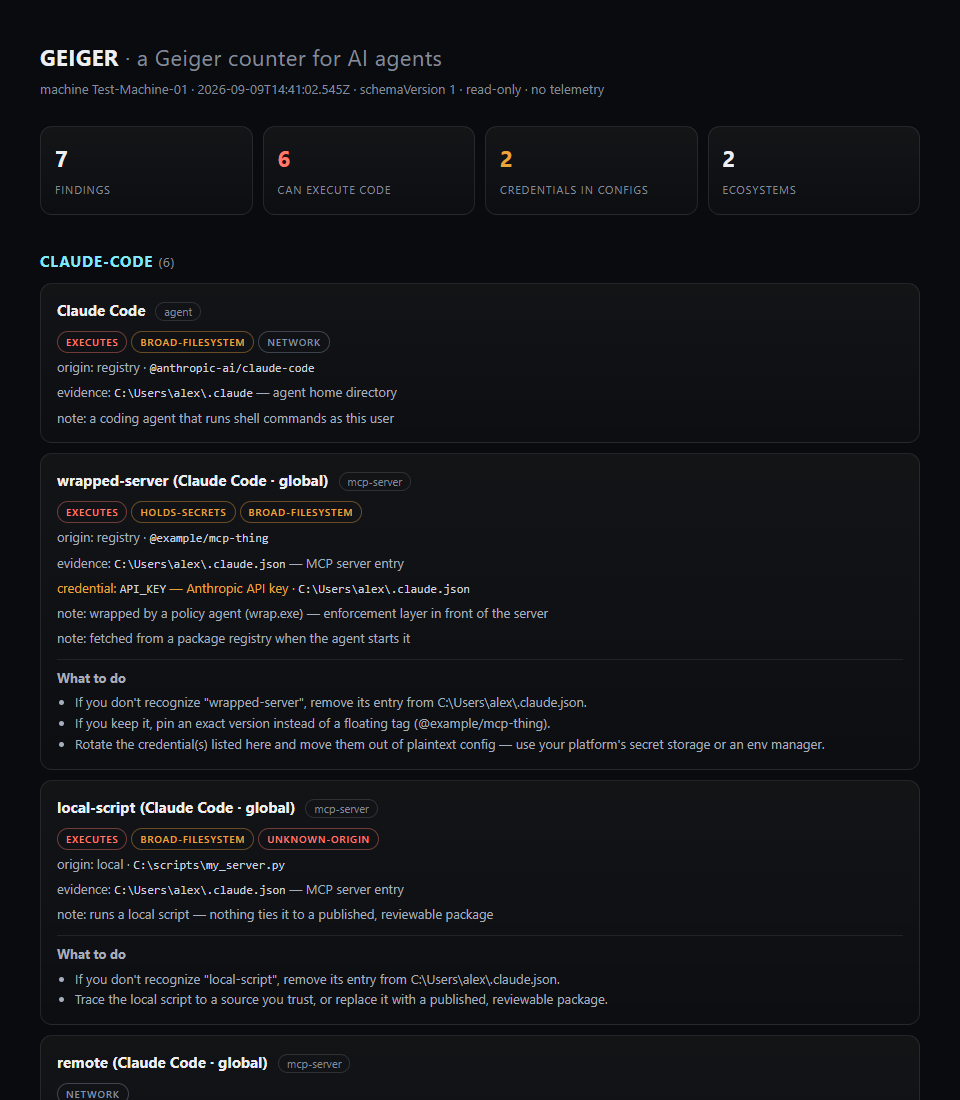
Geiger durchsucht einen Rechner nach Agenten, MCP-Servern, Plugins und KI-Erweiterungen. Das lokale Open-Source-Werkzeug zeigt, welche Komponenten Code ausführen, Dateien lesen oder Zugangsdaten halten können.
Worum es geht
Wer mehrere Coding-Agenten, IDE-Erweiterungen und MCP-Server ausprobiert, verliert leicht den Überblick. Geiger ist ein quelloffenes Kommandozeilenwerkzeug von Atomburst, das diese lokale KI-Werkzeuglandschaft sichtbar machen soll. Das Projekt erschien im September 2026 und läuft laut Repository mit Node.js 18 oder neuer. Ein Konto ist nicht nötig.
Der praktische Reiz liegt nicht in einem weiteren Schutzversprechen, sondern in einer nüchternen Bestandsaufnahme: Was ist auf diesem Rechner eingerichtet, woher stammt es und worauf kann es zugreifen?
Was Geiger tatsächlich macht
Der Aufruf npx geiger-scan liest bekannte Konfigurationsorte für Claude Code, Codex CLI, Gemini CLI, Cursor, Windsurf, VS Code, Zed und weitere Werkzeuge. Geiger sucht außerdem nach MCP-Servern, Hooks, Plugins, Skills, Subagenten, ausgewählten Browser-Erweiterungen und global installierten Agentenpaketen.
Jeder Fund erhält nachvollziehbare Merkmale wie EXECUTES, HOLDS-SECRETS, BROAD-FILESYSTEM oder NETWORK. Zugangsdaten sollen nur anhand ihrer Form erkannt werden; Werte werden laut Projekt nicht ausgegeben. Der Scan läuft lokal, ohne Telemetrie, und schreibt standardmäßig nichts. Optional lassen sich HTML- oder JSON-Berichte erzeugen. Mit --diff kann ein neuer Scan gegen eine akzeptierte Ausgangslage verglichen werden.
Warum das wichtig ist
Agentenwerkzeuge bestehen oft aus mehreren Ebenen: Anwendung, Erweiterung, MCP-Server, Hook und gespeicherter Schlüssel. Jede Ebene kann ihre eigenen Rechte besitzen. Ein Nutzer sieht deshalb nicht automatisch, dass ein Projekt-Hook Befehle ausführt oder ein Server einen Schlüssel in einer Konfigurationsdatei hält.
Geiger bündelt diese verstreuten Hinweise in einem Bericht. Das ist besonders für Entwickler, IT-Verantwortliche und kleine Teams nützlich, die neue Agenten testen, ohne bereits eine vollständige Geräteverwaltung zu betreiben. Der JSON-Ausgang eignet sich zudem als Grundlage für einen regelmäßigen Drift-Check. Geiger ersetzt dabei weder einen Virenscanner noch eine Laufzeitüberwachung.
Einfach erklärt
Geiger funktioniert wie eine Inventarliste für einen gut gefüllten Werkzeugschrank. Die Liste sagt, welche Werkzeuge vorhanden sind, welche Schubladen sie öffnen können und wo sie herkommen. Sie beweist aber nicht, dass jedes Werkzeug sicher ist oder korrekt benutzt wird.
Praktisches Beispiel
Eine Entwicklerin nutzt Claude Code, Cursor und Codex in drei Projekten. Im Laufe eines Monats installiert sie vier MCP-Server und zwei Erweiterungen. Ein erster Scan findet 14 Komponenten; fünf dürfen Befehle ausführen, drei haben breiten Dateizugriff und eine Konfiguration enthält einen Schlüssel.
Nach der manuellen Prüfung speichert sie den JSON-Bericht als Ausgangslage. Eine Woche später meldet --diff einen neuen Projekt-Hook mit Ausführungsrechten. Sie kann den konkreten Pfad prüfen, bevor sie das Projekt erneut öffnet. Der Nutzen entsteht hier durch die sichtbare Veränderung, nicht durch eine automatische Bewertung als gut oder böse.
Einordnung und Grenzen
Erstens kennt Geiger nur unterstützte Standardpfade. Installationen in Containern, WSL, anderen Benutzerkonten oder ungewöhnlichen Verzeichnissen können fehlen. Zweitens untersucht das Werkzeug Konfigurationen, nicht das tatsächliche Laufzeitverhalten. Ein unauffälliger Eintrag kann später riskant handeln; ein weitreichend berechtigter Eintrag kann legitim sein. Drittens ist ein lokaler Scan nur so vertrauenswürdig wie sein eigener Code und seine Erkennungsregeln. Teams sollten Quellcode, Version und Prüfsummen kontrollieren, bevor sie das Werkzeug auf empfindlichen Geräten ausführen.
Ein sinnvoller erster Test ist deshalb ein Scan auf einem Entwicklungsrechner, gefolgt von der manuellen Prüfung der fünf wichtigsten Funde. Erst danach sollte ein Team entscheiden, ob es Berichte automatisiert oder --strict in CI einsetzt.
SEO- und GEO-Schlüsselbegriffe
Geiger, Atomburst, KI-Agenten, MCP-Sicherheit, Agenten-Inventar, Claude Code, Codex CLI, lokale Sicherheitsprüfung, Konfigurationsaudit, Open Source, DevSecOps
💡 Im Klartext
Geiger zeigt, welche KI-Agenten, Plugins und MCP-Server auf einem Rechner eingerichtet sind und welche Zugriffe sie haben könnten. Es bewertet Konfigurationen, beobachtet aber kein tatsächliches Verhalten.
Wichtigste Erkenntnisse
- →Geiger läuft lokal, benötigt kein Konto und sendet laut Projekt keine Telemetrie.
- →Das Werkzeug erfasst bekannte Agenten-, MCP-, Plugin- und Hook-Konfigurationen.
- →HTML- und JSON-Berichte sowie Vergleiche mit einer Ausgangslage sind möglich.
- →Der Scan erkennt mögliche Rechte, aber kein tatsächliches Laufzeitverhalten.
- →Ungewöhnliche Installationspfade und nicht unterstützte Werkzeuge können übersehen werden.
Häufige Fragen
Was kostet Geiger?
Das Repository steht unter der MIT-Lizenz. Für den beschriebenen lokalen Scan nennt das Projekt keine Kontopflicht.
Liest Geiger geheime Schlüssel aus?
Das Projekt gibt an, nur Form und Speicherort möglicher Zugangsdaten zu melden, nicht deren Wert. Vor einem Einsatz auf empfindlichen Systemen sollte diese Zusage anhand des Quellcodes geprüft werden.
Ersetzt Geiger einen Virenscanner?
Nein. Geiger inventarisiert bekannte Konfigurationen und Berechtigungen, analysiert aber kein laufendes Verhalten und erkennt nicht zuverlässig Schadsoftware.
Für wen ist das Werkzeug nützlich?
Vor allem für Entwickler, IT-Teams und Sicherheitsverantwortliche, die mehrere Agenten, IDE-Erweiterungen oder MCP-Server verwalten.