
ThinkWatch Lite kontrolliert Datenwege von Coding-Agenten
4. Oktober 2026
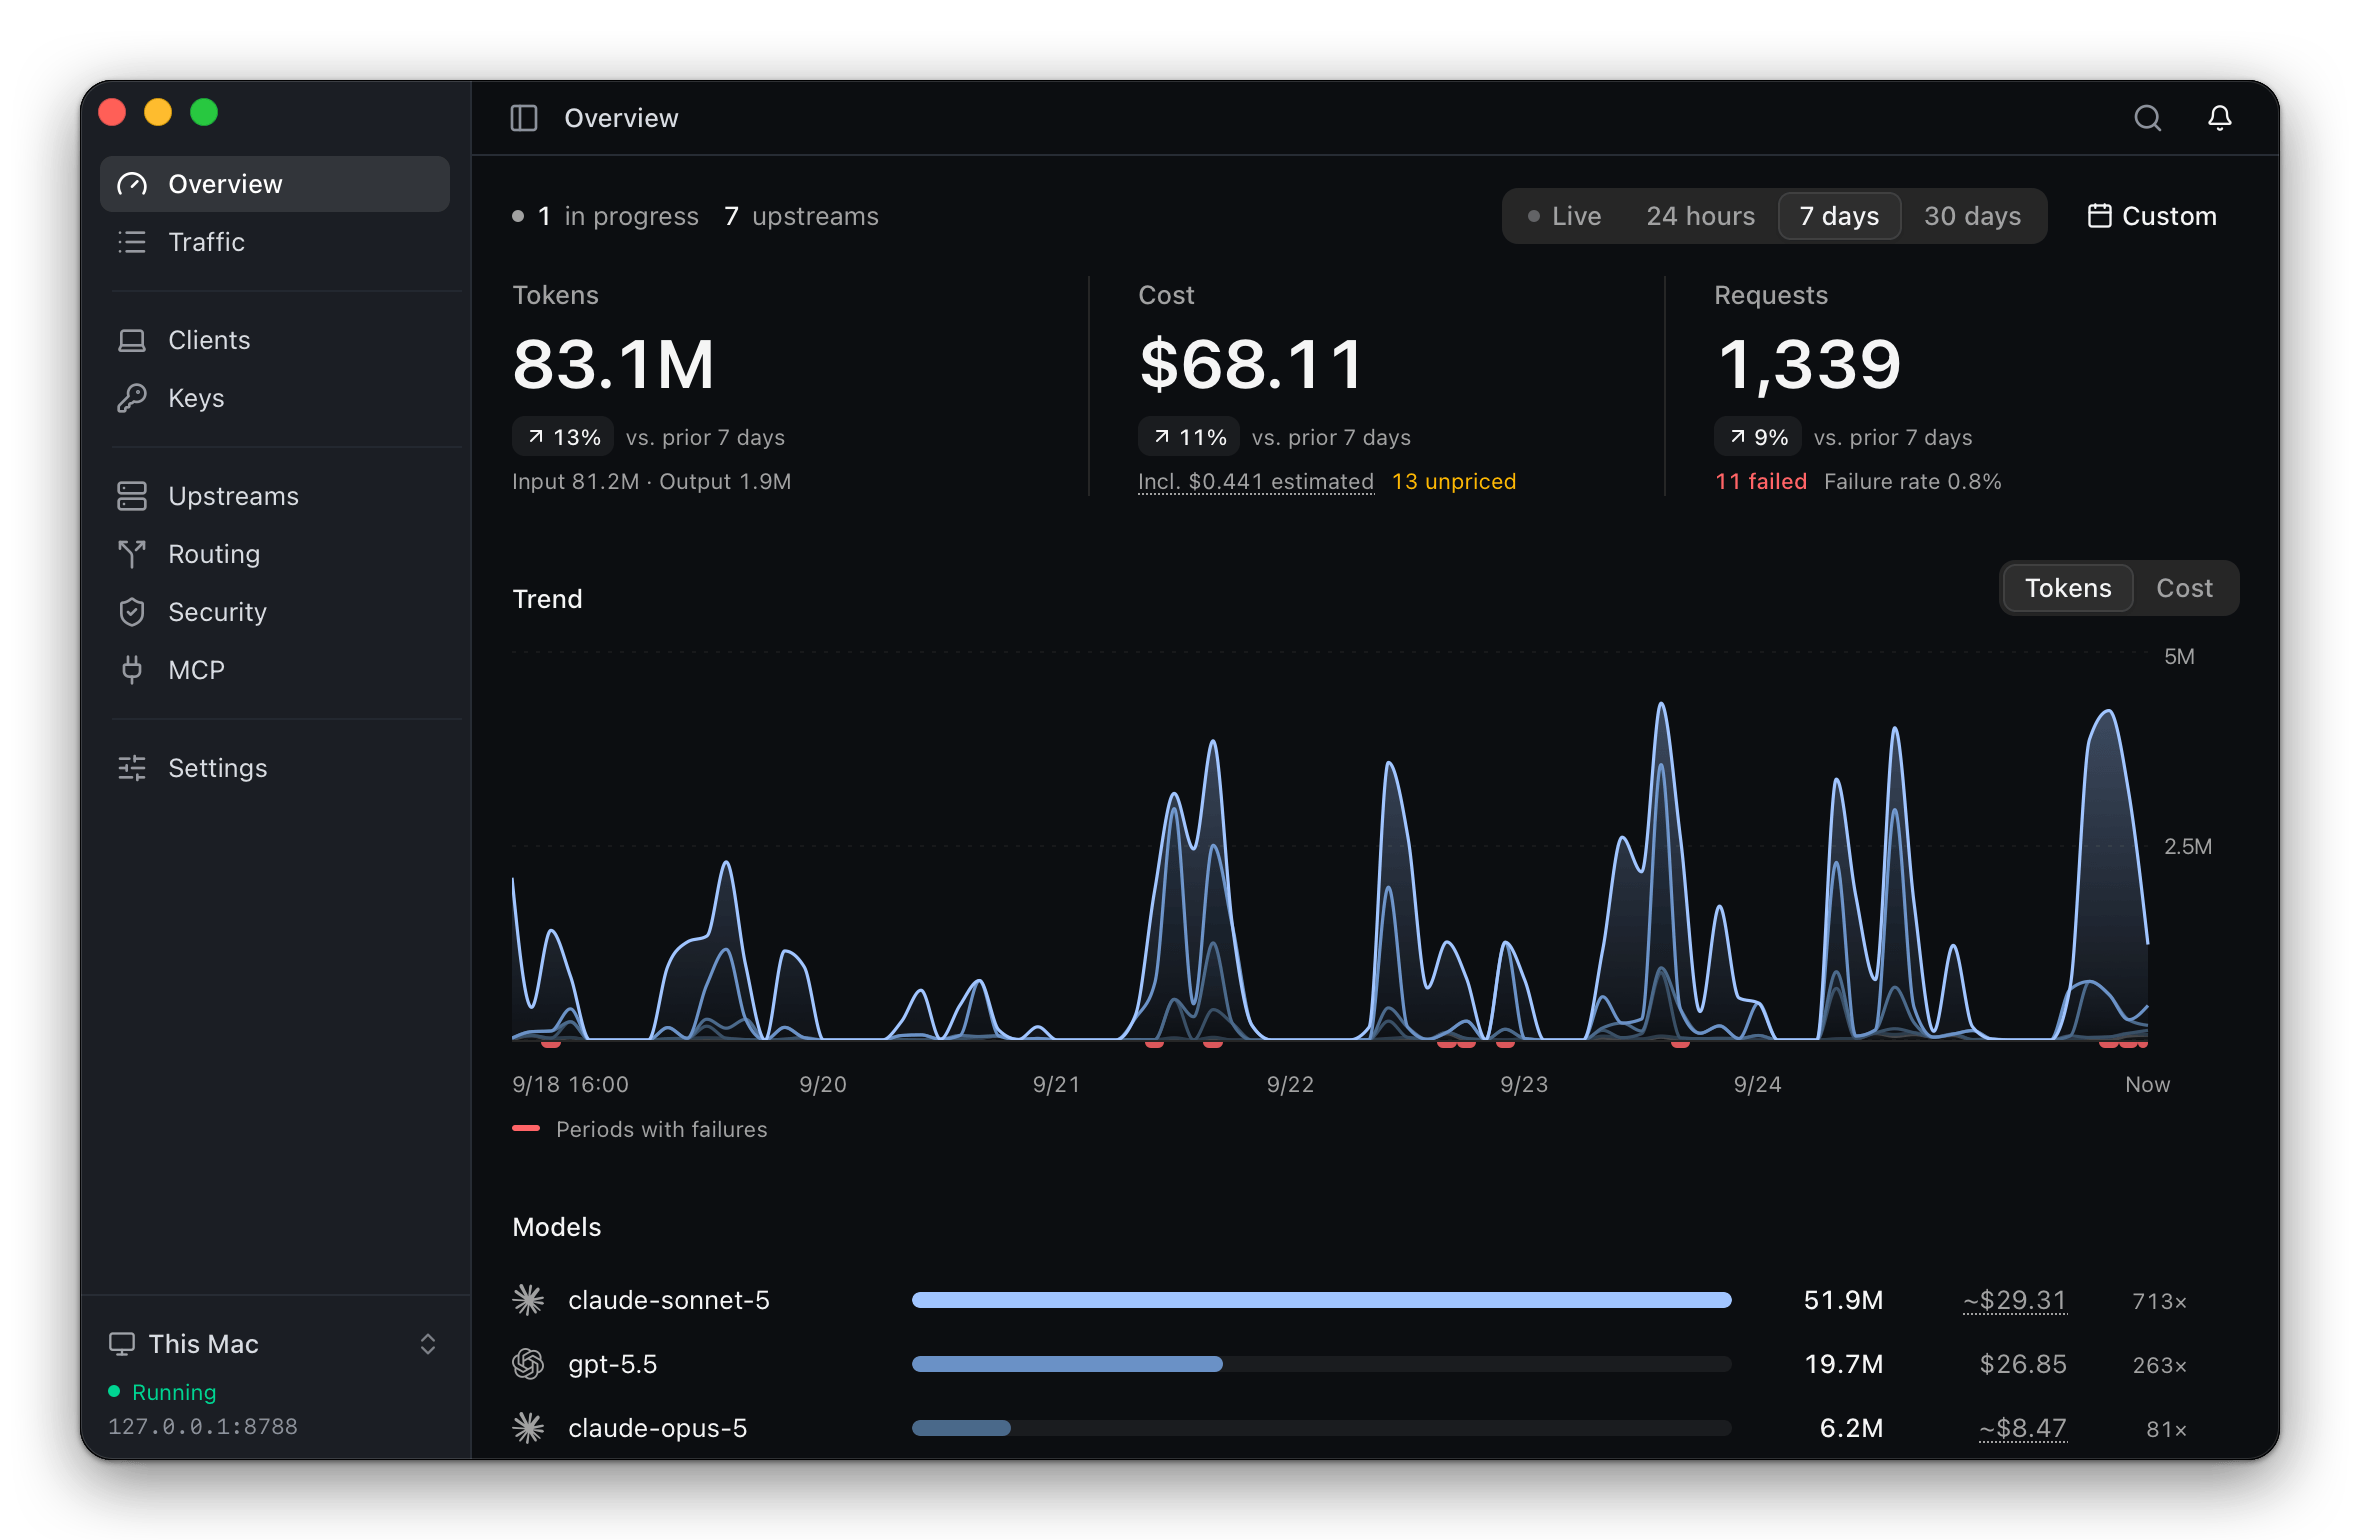
ThinkWatch Lite sitzt lokal zwischen Coding-Agent und Modellanbieter. Das Open-Source-Tool protokolliert Kosten, wechselt Endpunkte und kann Schlüssel oder riskante Tool-Aufrufe abfangen.
Worum es geht
ThinkWatch Lite ist ein lokales Gateway für Coding-Agenten und andere KI-Clients. Statt Claude Code, Codex oder Aider direkt mit einem Modellanbieter oder Relay zu verbinden, führt der Datenweg zuerst durch die App. Dort lassen sich Anbieter wechseln, Anfragen protokollieren und Schutzregeln anwenden. Das Projekt wurde am 12. September 2026 veröffentlicht; Version 2026.10.4 erschien am 4. Oktober 2026. Der Quellcode steht unter der MIT-Lizenz.
Das ist vor allem für Teams interessant, die mehrere Anbieter testen oder externe Relays einsetzen. Ein Relay sieht normalerweise den vollständigen Prompt und die Antwort. ThinkWatch Lite verspricht, sensible Zeichenfolgen vor dem Versand zu ersetzen und auffällige Tool-Aufrufe in Antworten zu stoppen.
Was ThinkWatch Lite tatsächlich macht
Die App verbindet unterstützte Clients einmalig mit einem lokalen Dienst. Danach legt der Nutzer im Gateway fest, welcher Upstream und welches Modell eine Anfrage erhält. Regeln können nach Modell, Bildnutzung, Werkzeugen oder erweitertem Denken routen; bei einem Fehler vor Beginn der Antwort ist ein Wechsel zum nächsten Anbieter möglich.
Für jede Anfrage speichert die Oberfläche Route, Token, geschätzte Kosten und Fehler. Laut Projektdokumentation erkennt die Schutzschicht unter anderem API-Schlüssel, private Schlüssel, JWTs und Passwörter in Verbindungszeichenfolgen. Sie kann diese Werte durch Platzhalter ersetzen. Eine weitere Prüfung sucht in Antworten nach Tool-Aufrufen, die etwa Code herunterladen und ausführen, Umgebungsvariablen versenden oder Autostart-Einträge anlegen. Der Standardmodus „Observe“ protokolliert zunächst nur; Blockaden müssen bewusst aktiviert werden.
Zusätzlich zeigt ThinkWatch Lite konfigurierte MCP-Server, Skills, Hooks und Projektanweisungen mehrerer Clients nebeneinander. Ein Scan sucht dort nach unsichtbaren Zeichen, Prompt Injection, gefährlichen Befehlen und sehr weitreichenden Berechtigungen. Der Kern kann lokal oder auf einem Linux-Server laufen; die Desktop-App unterstützt macOS, Windows und Linux.
Warum das wichtig ist
Coding-Agenten dürfen häufig Dateien lesen, Befehle starten und Netzwerkzugriffe auslösen. Dadurch ist nicht nur die Modellqualität relevant, sondern auch der Weg jeder Anfrage. OWASP führt Prompt Injection als zentrales Risiko für Anwendungen mit großen Sprachmodellen. Ein lokaler Kontrollpunkt kann Schutzregeln und nachvollziehbare Protokolle an einer Stelle bündeln, statt jeden Client einzeln zu konfigurieren.
Der Nutzen ist besonders klar, wenn ein Team mehrere Relays, lokale Modelle und direkte Anbieter mischt. Kostenvergleiche, Failover und Redaction liegen dann in derselben Oberfläche. Das ersetzt jedoch weder die Prüfung eines Anbieters noch minimale Berechtigungen am Rechner. Der NIST AI Risk Management Framework empfiehlt, Risiken über den gesamten Lebenszyklus zu messen und zu steuern; ein Gateway liefert dafür technische Evidenz, aber keine vollständige Governance.
Einfach erklärt
ThinkWatch Lite ähnelt der Sicherheitskontrolle am Eingang eines Bürogebäudes. Besucher werden nicht automatisch abgewiesen, aber ihr Ziel wird geprüft, sensible Gegenstände können zurückbleiben und verdächtige Vorgänge landen im Protokoll. Die Kontrolle macht das Gebäude nicht unangreifbar, schafft jedoch einen gemeinsamen Prüfpunkt.
Praktisches Beispiel
Ein Entwicklungsteam nutzt Codex direkt, Claude Code über ein Relay und ein lokales Modell für kurze Hilfsanfragen. An einem Arbeitstag laufen 1.200 Modellanfragen durch das Gateway. Eine Regel sendet einfache Titelgenerierung lokal, während Codeanalysen beim gewählten Cloud-Modell bleiben.
In zwei Prompts erkennt die Redaction einen versehentlich eingefügten API-Schlüssel und ersetzt ihn vor dem Versand. Später enthält eine Antwort einen Tool-Aufruf, der eine Datei herunterladen und sofort ausführen soll. Im Beobachtungsmodus erscheint zunächst nur ein Warnhinweis. Nach einem kontrollierten Test aktiviert das Team die Blockierregel. Entscheidend ist dabei, dass ein Mensch die Treffer prüft: Ein legitimes Installationsskript kann ähnlich aussehen wie ein Angriff.
Einordnung und Grenzen
Erstens ist ein Gateway ein zusätzlicher hochprivilegierter Bestandteil. Wer darüber alle Anfragen und Schlüssel führt, muss Updates, lokale Zugriffsrechte und Protokollaufbewahrung selbst absichern. Zweitens arbeiten Redaction und Tool-Prüfung mit Erkennungsmustern. Unbekannte Geheimnisformate können durchrutschen, während harmlose Befehle fälschlich blockiert werden. Drittens ist die App laut Projektseite nicht von Apple oder Microsoft signiert; die erste Installation erfordert deshalb zusätzliche Schritte.
Außerdem sollte niemand aus einem Kosten-Dashboard eine exakte Abrechnung ableiten: ThinkWatch markiert Schätzwerte und Anfragen ohne Preis ausdrücklich. Vor dem Einsatz empfiehlt sich ein Test mit einem einzigen Client, synthetischen Schlüsseln und dem Beobachtungsmodus. Erst nach ausgewerteten Treffern sollten Schutzregeln blockierend geschaltet werden.
SEO- und GEO-Schlüsselbegriffe
ThinkWatch Lite, Coding-Agent-Gateway, Claude Code, Codex, Prompt Injection, API-Schlüssel-Redaction, MCP-Sicherheit, Modell-Routing, lokale KI-Sicherheit, Open-Source-Entwicklertools
💡 Im Klartext
ThinkWatch Lite ist eine lokale Zwischenstation für Anfragen von Coding-Agenten. Sie kann Anbieter wechseln, Kosten sichtbar machen und verdächtige Daten oder Tool-Aufrufe prüfen, bevor sie Schaden anrichten.
Wichtigste Erkenntnisse
- →ThinkWatch Lite läuft lokal zwischen KI-Client und Modellanbieter oder Relay.
- →Das Tool unterstützt Routing, Failover, Kostenprotokolle und die Prüfung von Tool-Aufrufen.
- →Redaction kann bekannte Schlüssel- und Passwortmuster vor dem Versand ersetzen.
- →Der Beobachtungsmodus erlaubt einen vorsichtigen Einstieg ohne sofortige Blockaden.
- →Erkennungsmuster und lokale Protokolle müssen weiterhin von Menschen geprüft und abgesichert werden.
Häufige Fragen
Ist ThinkWatch Lite kostenlos nutzbar?
Der Quellcode steht unter der MIT-Lizenz. Kosten für verwendete Modellanbieter, Relays und Infrastruktur fallen unabhängig davon an.
Welche Systeme unterstützt die App?
Die Projektseite nennt macOS, Windows und Linux. Für einzelne Plattformen gelten unterschiedliche Installationswege.
Verhindert das Tool jede Prompt Injection?
Nein. Die Prüfungen reduzieren bestimmte Risiken, können aber unbekannte Angriffe übersehen oder harmlose Inhalte markieren.
Wie sollte ein Team beginnen?
Mit einem Client, synthetischen Geheimnissen und dem Beobachtungsmodus. Blockierende Regeln sollten erst nach einer Auswertung aktiviert werden.