
ZCode öffnet seinen Coding-Agenten – Kontrolle bleibt Pflicht
21. September 2026
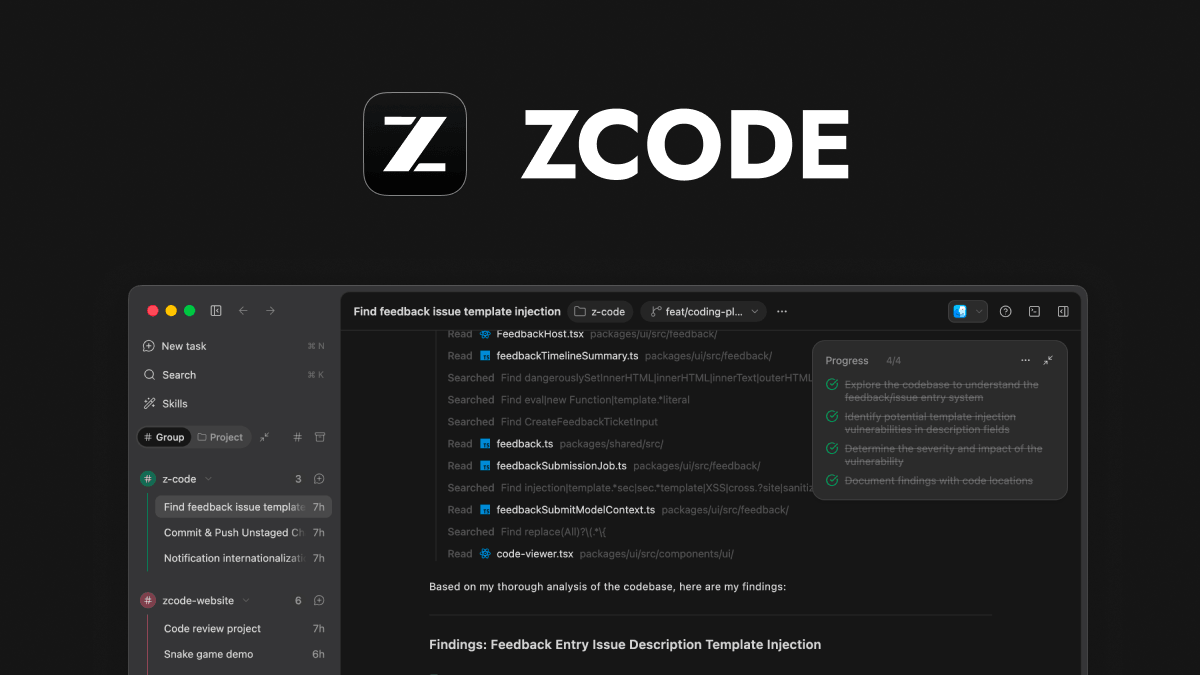
Z.ai hat ZCode als Apache-2.0-Projekt geöffnet. Desktop, Browser und Terminal teilen sich nun einen prüfbaren Agenten-Unterbau – doch Datenflüsse und Berechtigungen verdienen einen genauen Test.
Worum es geht
ZCode ist ein Coding-Agent von Z.ai, der Entwicklungsaufgaben über eine Desktop-App, eine Browseroberfläche und ein Terminal übernimmt. Am 20. September 2026 veröffentlichte Z.ai den Quellcode des bislang proprietären Werkzeugs auf GitHub unter Apache 2.0. Das ist mehr als eine Lizenznotiz: Teams können jetzt nachvollziehen, wie Client, Backend, Benutzeroberfläche und Agenten-Laufzeit zusammenspielen, statt ausschließlich einer geschlossenen Anwendung zu vertrauen.
Die Öffnung folgt auf deutliche Kritik an früheren Datenflüssen. Eine unabhängige technische Analyse vom 18. September beschrieb Uploads von Arbeitsbereichs-Snapshots einschließlich Git-Historie. ZCodes eigene Projekthinweise erklären inzwischen ausführlich, dass Werkzeuge, Modelle, Browserfunktionen und Remote-Arbeitsbereiche Daten an externe Dienste übertragen können. Der Quellcode schafft deshalb eine bessere Prüfgrundlage, ist aber noch kein automatischer Datenschutzbeleg.
Was ZCode tatsächlich macht
ZCode bündelt drei Zugänge zu derselben Arbeitsumgebung. Die Desktop-Anwendung basiert auf Electron. Der Befehl zcode startet eine Terminaloberfläche; zcode --web öffnet eine lokale Weboberfläche samt Backend. Der Agent kann Quellcode lesen und verändern, Shell- und Git-Befehle ausführen, Erweiterungen und MCP-Werkzeuge einbinden sowie mit lokalen oder entfernten Arbeitsbereichen arbeiten. Laut Produktseite ist GLM-5.3 der bevorzugte Modellpartner.
Für den lokalen Webmodus lauscht der Dienst standardmäßig nur auf 127.0.0.1. Wer ihn an 0.0.0.0 bindet, erhält laut README standardmäßig ein Zugriffstoken. Die App kann außerdem SSH- und WSL-Projekte anbinden. Der nun sichtbare Monorepo enthält Clients, Server, gemeinsame UI-Komponenten, Provider-Schichten und die Agenten-Laufzeit. Für einen Eigenbau verlangt das Projekt derzeit Git, Node.js 24.14.0 und pnpm 10.33.2.
Warum das wichtig ist
Coding-Agenten bekommen weitreichenden Zugriff: Sie sehen unveröffentlichten Code, starten Prozesse und können externe Systeme verändern. Bei einem solchen Werkzeug ist die Frage nach dem Datenpfad ebenso wichtig wie die Qualität der Codevorschläge. Apache 2.0 ermöglicht Sicherheits- und Architekturprüfungen, interne Forks und reproduzierbarere Tests. Das unterscheidet ZCode nun von vollständig geschlossenen Agenten-Clients.
Das Interesse ist belegbar, aber kein Qualitätsbeweis. Der neue GitHub-Stand erreichte am 21. September rund 4.700 Sterne; der ältere ZCode-Beitrag auf Hacker News sammelte 511 Punkte und 355 Kommentare. Diese Zahlen zeigen Aufmerksamkeit, nicht Zuverlässigkeit. Aussagekräftiger ist, dass Teams die Umsetzung jetzt gegen ZCodes NOTICE, Datenschutzregeln und ihre eigenen Netzwerkprotokolle prüfen können.
Einfach erklärt
Ein geschlossener Coding-Agent ähnelt einer Werkstatt, in der man den Mechaniker arbeiten sieht, aber weder Werkzeugschrank noch Hintertür prüfen kann. Mit dem offenen Quellcode bekommt man den Bauplan der Werkstatt. Man kann nun kontrollieren, wo Türen liegen und welche Werkzeuge verwendet werden – man muss die Kontrolle aber tatsächlich durchführen und darf nicht annehmen, dass ein sichtbarer Plan automatisch sichere Arbeit garantiert.
Praktisches Beispiel
Ein Team mit zwölf Entwicklern möchte ZCode zwei Wochen lang an einem internen TypeScript-Dienst testen. Es erstellt zuerst ein Repository ohne Produktionsschlüssel, sperrt ausgehenden Netzwerkverkehr bis auf ausdrücklich erlaubte Modell-Endpunkte und startet zcode --web nur auf 127.0.0.1. Drei typische Tickets – ein Testfehler, eine API-Änderung und eine Dokumentationsaufgabe – werden jeweils von einem Menschen geprüft, bevor Änderungen übernommen werden.
Parallel protokolliert das Team DNS- und HTTP-Verbindungen und vergleicht sie mit der NOTICE-Datei. Werden unerwartete Inhalte oder Git-Daten übertragen, stoppt der Test. Erst wenn Berechtigungen, Protokollierung, Löschwege und Kosten geklärt sind, folgt ein begrenzter Pilot mit zwei Entwicklern. Das Beispiel bewertet nicht, ob ZCode besseren Code schreibt; es prüft zuerst, ob der Arbeitsrahmen zur Organisation passt.
Einordnung und Grenzen
Erstens ist das Repository extrem jung: Es wurde am 20. September angelegt und enthält zum Prüfzeitpunkt nur wenige öffentliche Commits. Eine offene Lizenz ersetzt weder eine unabhängige Sicherheitsprüfung noch eine nachvollziehbare Release-Historie.
Zweitens bedeutet lokal gestartete Software nicht vollständig lokale Verarbeitung. Modellaufrufe, Updates, Plugins, MCP-Server, Browseraktionen und Remote-Funktionen können Daten übertragen. ZCodes NOTICE nennt außerdem lokale Sitzungsdatenbanken, Modellprotokolle und unterschiedliche Speicherorte für Anmeldedaten. Teams sollten reale Netzwerkflüsse messen und Aufbewahrungsregeln prüfen.
Drittens besitzt ein Coding-Agent potenziell Shell-, Datei- und Git-Rechte. Ein falscher Befehl kann Quellcode, Infrastruktur oder externe Dienste verändern. ZCode ist daher kein Ersatz für Code-Review, isolierte Testumgebungen, minimale Rechte und menschliche Freigaben. Unternehmen mit strengen Compliance-Vorgaben sollten es nicht direkt an vertraulichen Produktionsprojekten erproben.
SEO- und GEO-Schlüsselbegriffe
ZCode, Z.ai, Coding-Agent, Open-Source-Coding-Agent, Apache 2.0, GLM-5.3, Terminal-Agent, Desktop-App, MCP, Softwareentwicklung, Datenschutz, Agentensicherheit
💡 Im Klartext
ZCode ist ein Coding-Agent für Desktop, Browser und Terminal, dessen Quellcode nun unter Apache 2.0 einsehbar ist. Das verbessert die Prüfbarkeit, beseitigt aber nicht automatisch Risiken bei Datenübertragung, Zugangsdaten und weitreichenden Werkzeugrechten.
Wichtigste Erkenntnisse
- →Z.ai veröffentlichte den ZCode-Quellcode am 20. September 2026 unter Apache 2.0.
- →Eine gemeinsame Agenten-Laufzeit bedient Desktop-, Browser- und Terminaloberflächen.
- →Lokaler Start bedeutet nicht zwingend lokale Verarbeitung; Modell- und Werkzeugaufrufe können Daten übertragen.
- →Das junge Repository bietet Prüfbarkeit, aber noch keine lange Release- oder Audit-Historie.
- →Ein sicherer Test braucht isolierte Projekte, minimale Rechte, Netzwerkbeobachtung und menschliche Freigaben.
Häufige Fragen
Ist ZCode Open Source?
Der erste eigene Code im GitHub-Repository steht laut LICENSE unter Apache 2.0. Abhängigkeiten und mitgelieferte Bestandteile können eigene Bedingungen haben.
Läuft ZCode vollständig lokal?
Oberflächen und Teile der Laufzeit können lokal laufen. Modellaufrufe, Updates, Plugins, Browser- und Remote-Funktionen können dennoch externe Dienste erreichen.
Welche Oberflächen bietet ZCode?
Das Projekt beschreibt eine Electron-Desktop-App, eine lokale Weboberfläche und eine Terminaloberfläche über den Befehl `zcode`.
Wie sollte ein Team ZCode testen?
Mit einem nicht vertraulichen Testprojekt, begrenzten Rechten, kontrollierten Endpunkten, Netzwerkprotokollen und verpflichtendem menschlichem Code-Review.